9〜10月の情報漏えい12件、公表文にAIが原因の事案は0件——社内に置くAIで減らせる出口と、減らせない出口
2026.10.03 夜 | 株式会社NGraph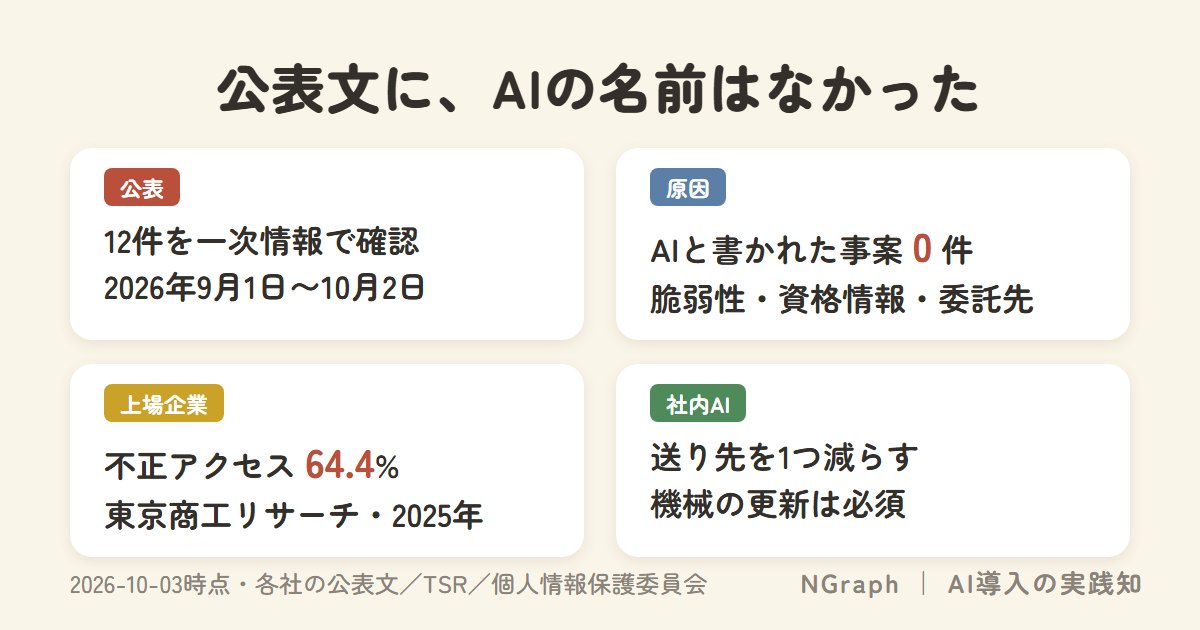
2026年9月1日から10月2日に公表された情報漏えい12件の公表文を開き、原因を確かめました。AIや生成AIが原因や経路として書かれた事案は、12件のうち1件もありません。原因が書かれていた事案で挙がっていたのは、システムの弱点である脆弱性を突かれたこと、IDやパスワードの不正利用、委託先で起きたことでした。一方で、攻撃そのものは増えています。警察庁の統計では、2026年上半期のランサムウェア被害の報告が123件で、半期として過去最多でした。
それでも、会社の情報をAIに入れ始めると、情報の送り先は1つ増えます。社内に置くAIは、会社の中の機械だけで動くAIで、ローカルLLMと呼ばれます。当社は社内に置くAIを販売している立場なので、その点を差し引いて読んでください。
・12件の公表文にAIの記載がなく、原因は脆弱性・資格情報・委託先に分かれること
・攻撃は増えているのに、報告の件数は増えていないという統計の読み方
・社内に置くAIで減らせる出口、減らせない出口、増える更新の仕事
9月1日〜10月2日の公表を一次情報で確かめた——12件、AIが原因と書かれた事案は0件
SNS上のまとめで話題になった事案も含め、数字はすべて各社の公表文と統計から取りました。対象は、2026年9月1日から10月2日に、その会社自身が公表文を出した、または更新した事案のうち、公表文を開いて確認できた12件です。
| 会社・サービス | 公表日 | 件数(原文の単位と限定語) | 原因(原文の言葉) | AI |
|---|---|---|---|---|
| Gyazo(Helpfeel) | 9/16 | データ約2,362万件、流出対象の人数は調査中 | 画像アップロードサーバーの脆弱性を悪用 | 記載なし |
| ムラウチドットコム | 9/15 | 対象者は7,716,811件 | Webシステムの脆弱性を悪用されたことが起点 | 記載なし |
| タイムズカー | 9/28 | アカウント約660万件 | 外部からの不正アクセス、手口の記載なし | 記載なし |
| セイコーマート | 9/30 | 572,022人分が閲覧されたことを確認 | アプリのサーバー経由の不正アクセス、手口は差し控え | 記載なし |
| LEAN BODY | 9/15 | アカウント約44万件、退会者を含む | 社内の分析ツールの脆弱性 | 記載なし |
| OZmall | 10/1 | メールアドレス最大442,779名分 | 海外から大量の不正アクセス | 記載なし |
| 第一生命 | 10/2 | 約12万名(従業員約5万名・退職者約7万名)が流出した可能性 | 人事システムへの不正アクセス | 記載なし |
| 東京メトロ | 9/27 | メールアドレス約59,000件が閲覧・取得された可能性 | 調査継続 | 記載なし |
| 三井不動産 | 9/1 | 役職員等 最大19,000件・社外関係者 最大36,000件 | 資格情報が不正に利用された可能性 | 記載なし |
| ヤマト運輸 | 10/2 | 記載なし(「一部のお客さま」) | 第三者による不正アクセス | 記載なし |
| あいの風とやま鉄道 | 9/28 | 1,409名が漏えいしたおそれ | 座席管理システムへの不正アクセス、原因は究明中 | 記載なし |
| 吉野家・はなまる | 9/30 | 応募者 吉野家4,998件・はなまる368件、採用担当者アカウント418件 | 委託先の採用管理プラットフォームで、データ分析ツールの脆弱性を悪用 | 記載なし |
表1 公表日は2026年。「AI」の列は、AIの記載の有無。
「記載なし」は、公表文に書かれていないという意味で、AIが無関係だったと確認されたという意味ではありません。単位が件・アカウント・人・名と混ざるので、12件は合計しません。「最大」「可能性」「約」は各社の表現です。
原因は3つの型——更新されなかった脆弱性、盗まれた資格情報、委託先
12件の原因を公表文の言葉のまま分けると、3つの型が見えます。全件が当てはまるわけではありません。
①更新されなかった脆弱性——LEAN BODY
脆弱性とは、ソフトウェアに残っている弱点のことで、突かれると許可なく中へ入られます。LEAN BODYは9月15日、社内のデータ分析に使っていたツールMetabaseの脆弱性を突かれたと公表しました。Metabaseはデータベースの内容を集計して見せるツールで、生成AIではありません。同社は「脆弱性情報を定期的に確認し、必要な更新を実施することができなかったことも…要因になっていた可能性が高い」と書いています。Gyazoとムラウチドットコムも、脆弱性の悪用を起点と書いています。
②盗まれた資格情報——三井不動産
資格情報とは、システムに入るためのIDやパスワードなどです。三井不動産は9月1日、「当社が利用する一部のシステムに係る資格情報が不正に利用され、第三者から情報の一部を閲覧された可能性」があると公表しました。件数は最大の数字で、全てが閲覧・取得されたと確認したものではありません。システムに入る情報が使われれば、弱点が無くても中へ入れてしまいます。
③委託先——吉野家・はなまる
委託先とは、仕事の一部を任せた外部の会社です。吉野家とはなまるは9月30日、アルバイト採用業務を一部委託していたApplyNowの採用管理プラットフォームで、データ分析ツールの脆弱性を悪用した不正アクセスがあったと公表しました。吉野家は、契約終了に伴い応募者の情報が消去されると認識していたと書き、続けて「実際の運用は当社の認識と異なっていた」と述べています。
社外に出さずにAIを使う形は、社内に置くAIの無料オンライン説明で紹介しています。料金も公開中です。
数字がズレる理由——上場企業では不正アクセスが64.4%、全事業者の報告では渡し間違い・送り間違いが中心
攻撃は増えている——ランサムウェア被害は半期で過去最多の123件
警察庁が2026年9月に公表した統計では、2026年上半期のランサムウェア被害の報告が123件で、半期として過去最多でした。ランサムウェアは、データを暗号化して使えなくし、元に戻す代わりに金銭を要求する不正なプログラムです。被害企業の約6割は中小企業で、被害組織へのアンケートでは侵入経路の約5割がVPN機器でした。VPNは、社外から社内のネットワークにつなぐ仕組みです。弱点を探る不審なアクセスも、前年同期比で51%増えています。
報告の件数は増えておらず、増えたのは1件あたりの大きさです。東京商工リサーチでは、2025年の上場企業の事故は180件で前年の189件より少ない一方、漏えい・紛失した人数は前年比93.1%増で、100万人以上の事故は前年の2件から6件になりました。個人情報保護委員会への報告も、令和7年度は17,139件で前年度の19,056件を下回っています。
上場企業の統計
東京商工リサーチが数えた2025年の上場企業と子会社の自主開示では、原因はウイルス感染・不正アクセスが116件で64.4%、誤表示・誤送信が37件で20.5%でした。
上場企業の個人情報事故、原因の最多は不正アクセス・ウイルス感染の116件
全事業者の統計
個人情報保護委員会の令和7年度年次報告は、全事業者が法律に基づいて報告した漏えい等の集計です。委員会が直接受け付けた13,345件の漏えい元は、報告者自身が11,040件で82.7%、委託先が1,292件で9.7%、不明が1,013件でした。報告者自身の分の原因は、誤交付が6,072件、誤送付が2,889件で、不正アクセスは533件です。誤交付は本来と違う相手に書類などを渡すこと、誤送付は違う相手に送ることです。
全事業者の報告では、誤交付と誤送付が上位2つで、不正アクセスは533件
2つの数字の比べ方
| 項目 | 東京商工リサーチ | 個人情報保護委員会 |
|---|---|---|
| 対象 | 上場企業とその子会社の自主開示 | 全事業者の法律に基づく報告 |
| 期間 | 2025年(暦年) | 令和7年度(2025年4月〜2026年3月) |
対象も期間も数え方も違うので、大小は比べられません。中小企業の実感に近いのは、全事業者が対象の個人情報保護委員会の側だと私たちは考えます。ただし、この原因の内訳は直接受付13,345件の一部で、17,139件の全部ではありません。表1の12件は話題になった事案の集まりで、全体の傾向を表しません。
AIは今回出てこない。それでも「送り先」は増える
公表文にAIが書かれていないことと、AIが関わっていないことは別です。手口を書かない公表も多く、セイコーマートは開示を差し控え、東京メトロは調査中でした。警察庁は同じ資料で、高性能なAIが攻撃者に悪用され、攻撃がより速く大規模になるリスクにも触れています。こちらは攻める側のAIで、社内にAIを置いても減りません。
それでもAIは、別の形で情報の送り先を1つ増やします。ChatGPT、Claude、GeminiなどのクラウドのAIに会社の情報を入れると、情報はネットを通ってAI会社のサーバーへ送られます。吉野家の件が、この送り先を考える材料です。契約が終われば消えると思っていた情報が、渡した先では違う運用になっていました。渡した側は、それを自社だけでは確かめきれません。
AI会社が不適切にデータを残していると言いたいのではなく、送った情報がどこに保管され、いつ消えるのかを、自社の側では確かめきれない、という構造の話です。社員が機密情報をAIに入れてしまう実態は、当ブログのAIへの機密情報入力は「禁止」では止まらないで読み解きました。
社内に置くAIで減らせること、減らせないこと、増えること
セキュリティPackは、机に置ける小さな機械でAIを動かし、社員が社内のチャット画面から日本語で聞く形です。会社の情報は会社の中から出ず、ネットから切り離しても動き、誰が何を聞いたかが社内に残ります。最新のクラウドAIには劣りますが、決まった仕事には十分です。
| 区分 | 項目 | 理由 |
|---|---|---|
| 減らせる | AI会社のサーバーへ送る出口 | 質問と回答が社内の機械の中で完結する |
| 減らせない | 自社の他のシステムへの不正アクセス | 公表文が挙げた入口は、AI以外のシステムだった |
| 減らせない | 誤送信・誤表示 | AIの置き場所と関係しない |
| 減らせない | 委託先に渡した情報 | 渡した先の運用は変わらない |
| 減らせない | 社内のPCが乗っ取られた場合 | 社内のAIも入口の1つになりうる |
| 増える | 機械の更新 | OSとモデルの更新が必要。しなければ入口になりうる |
表3 右列は当社の整理です。
LEAN BODYの件と同じく、社内に置いた機械も、更新しなければ入口になりえます。そのためセキュリティPackは保守を必須にしてOSとモデルの更新と故障時の手配を含め、構築には外とつながない設定と、ログインと操作の記録を入れました。ただし、これは出口と仕事の整理で、漏えいが起きない保証ではありません。料金はセキュリティPackのページで公開中です。
先に決める3つと、よくある失敗
先に決める3つ
- 情報を仕分ける。社外のAIに入れてよいもの、社外に出せないもの、AIに入れないものの3つの箱に、顧客名簿や図面など実際の書類名で書き出します。委託先に渡している情報も入れ、契約終了時の消し方と、消えたことの確かめ方を契約に書いてもらいます。
- 社外に出せない仕事だけ、社内のAIへ。ほかの仕事はクラウドのAIで足ります。どちらが上ではなく、使い分けです。
- 置くなら、更新を誰がやるかを先に決める。決まらないうちは、置かない方がよいと考えます。
よくある失敗3つ
- 「AIは危ない」と全面禁止にする。使う場所が無ければ、社員は隠れて使います。
- 「社内に置けば大丈夫」と更新を誰もやらない。LEAN BODYの公表文と同じ可能性が残ります。
- 全部の仕事を社内の機械に載せる。クラウドで足りる仕事まで載せると、機械と更新の手間が増えます。
3つの箱への仕分けは、30分ほどの無料オンライン説明で一緒にできます。契約を求めることはありません。
よくある質問
社内に置くAI(ローカルLLM)なら、漏えいしませんか?
漏えいしない、とは言えません。減るのは、AI会社のサーバーへ情報を送る出口の1つです。他のシステムへの不正アクセス、誤送信・誤表示、委託先、社内のPCの乗っ取りは、AIを社内に置いても残ります。機械の更新が滞れば、新しい入口にもなります。
クラウドのAIは、使わない方がよいですか?
使い分けです。社外に出せない情報を扱う仕事を社内のAIに置き、ほかはクラウドのAIで足ります。クラウドで足りるなら、そうお伝えします。
中小企業でも、社内にAIを置けますか?
使う人が1〜2人の「まず試す」プランから始められます。料金は当社のページで公開中です。買う前に御社のデータで試します。
ネットにつながない機械は、どう更新しますか?
OSやモデルの更新は、私たちが確認してから入れます。ネットにつながない構成では、訪問して入れます。更新は保守の範囲です。
まとめ
攻撃は増えていますが、12件の公表文にAIが原因と書かれた事案はなく、原因は脆弱性、資格情報、委託先でした。それでも、AIに会社の情報を入れれば、送り先は1つ増えます。社内に置くAIで減らせるのは、AI会社のサーバーへ送る出口の1つです。不正アクセス、誤送信、委託先は減らせず、機械の更新という仕事が増えます。
判断は、「AIは危ないから使わない」でも「全部クラウドに入れる」でもありません。情報を仕分け、社外に出せない仕事だけを社内のAIに置き、置くなら更新を誰がやるかを先に決めます。明日は、扱っている情報を3つの箱に書き出してください。
「社外に出せない仕事」があるか、一緒に仕分けます。
クラウドのAIで足りるか、社内に置くべきかを、30分ほどのオンラインで一緒に判断します。その場で契約を求めることはありません。料金は公開しています。
無料のオンライン説明を見る・Helpfeel「「Gyazo」への不正アクセスによる情報漏えいに関するお知らせとお詫び」(2026年9月16日、9月25日に第二報)
・ムラウチドットコム「ムラウチドットコム 弊社における不正アクセスによるお客様情報漏えいに関するお詫びとご報告」(第二報2026年9月15日)
・パーク24 タイムズカー「「タイムズカーWebシステム」への不正アクセスに関する調査結果および今後の対応について(第2報)※追記あり」(2026年9月28日)、第3報(2026年9月29日)
・セイコーマート「「セイコーマートアプリ」への不正アクセスによる個人情報流出の可能性に関するお詫びとお知らせ(第三報)」(2026年9月30日)
・LEAN BODY「弊社が利用する分析ツールへの不正アクセスによるお客様情報の取得について(お詫び)」(2026年9月15日。株式会社LEAN BODY お知らせ)
・スターツ出版「当社への不正アクセスによる個人情報流出の可能性に関するお知らせ(第2報)」(2026年10月1日)
・第一生命「退職された皆さまへのお知らせ 当社の従業員向け人事システムへの不正アクセスについて」(2026年10月2日)
・東京メトロ「メトポ会員向けサービスにおける不正アクセス事案の発生について(お詫び)」(2026年9月27日)
・三井不動産「不正アクセスによる情報漏えいの可能性について」(2026年9月1日)
・ヤマトホールディングス「【第2報】「クロネコ代金後払いサービス」への不正アクセスの発生について|ヤマトホールディングス株式会社」(2026年10月2日、初報9月29日)
・あいの風とやま鉄道「弊社観光列車の座席管理システムに対する不正アクセスによりお客様の個人情報が漏えいしたおそれがある事象について|あいの風とやま鉄道株式会社」(2026年9月28日追記)
・吉野家「ApplyNow採用管理プラットフォームへの不正アクセスによる個人情報漏えいに関するお知らせとお詫び」(2026年9月30日)
・東京商工リサーチ「上場企業の「個人情報漏えい・紛失」事故 2番目の180件発生、漏えい人数は約2倍増の3,063万人分 | TSRデータインサイト | 東京商工リサーチ」(2026年1月30日公表)
・個人情報保護委員会「令和7年度年次報告の公表について(令和8年7月7日)」、令和7年度個人情報保護委員会年次報告(本体PDF)
・警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2026年9月)
・あわせて読む:AnthropicのFDE研修は、持ち帰る案件を決めてから始まる——1万人育成の設計から読む、AI研修が効かない理由