攻撃者は外から見える入口を探す——不審なアクセスは前年比50.7%増、ランサム侵入経路の約5割はVPN機器
2026.10.09 夕 | 株式会社NGraph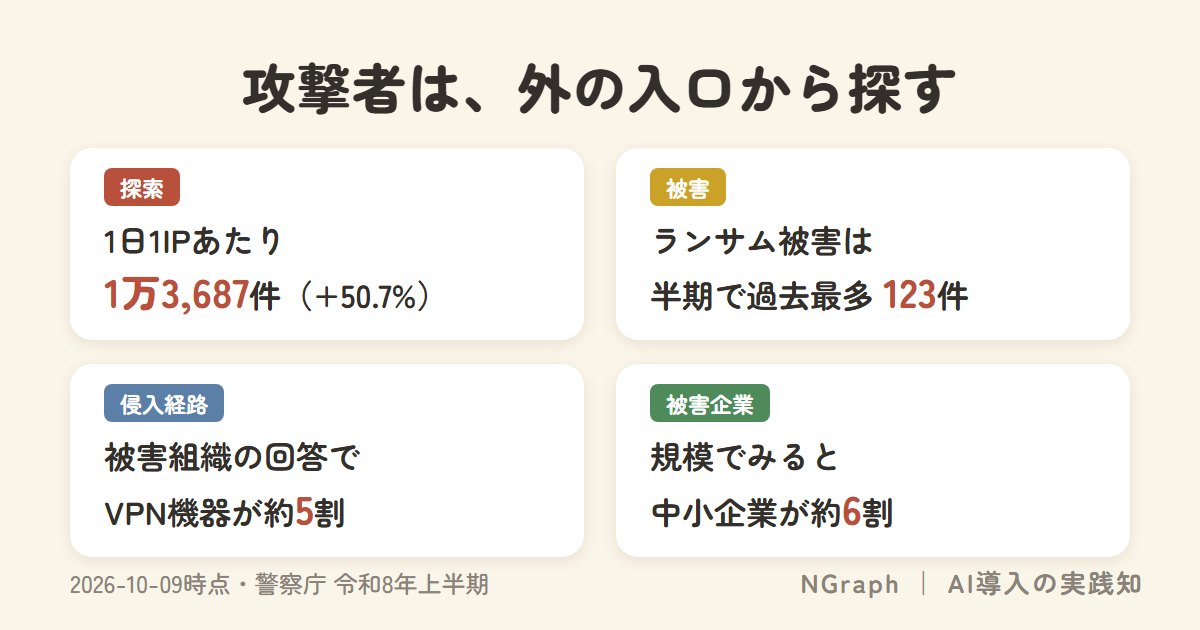
警察庁の2026年上半期の統計では、脆弱性を探る不審なアクセスが、警察庁のセンサーで1日・1IPアドレスあたり1万3,687件、前年から50.7%増えました。脆弱性は、ソフトウェアに残っている弱点のことで、IPアドレスは、インターネット上の住所にあたる番号です。同じ半期のランサムウェア被害の報告は123件で、統計を取り始めた令和2年下半期以降、半期として過去最多でした。ランサムウェアは、データを暗号化して使えなくし、元に戻す代わりに金銭を要求する不正なプログラムです。
被害に遭った組織へのアンケートでは、侵入経路のおよそ5割がVPN機器でした。VPNは、社外から社内のネットワークへつなぐための、通信を暗号化した専用の道です。警察庁の説明では、攻撃者はインターネットから見える入口から入ってくることが多い、ということです。この記事では、警察庁とIPAの一次情報を読み、自社で確かめられる点検と、攻撃者の目線で外から試す点検の違いを整理します。
当社は点検の一つの形として「NGraph Cyber Drill」を準備していて、福井県内の企業を対象に、実証パートナーを募集している段階です。売る立場の記事なので、その点を差し引いて読んでください。
・警察庁の統計から見える、探索・侵入・被害の数字と、攻撃者が見る順番
・警察庁、IPA実態調査、10大脅威の数字が食い違って見える理由
・自社で確かめる点検と、外から試す点検の違い、明日やる1つの行動
探索は前年比50.7%増、被害の報告は半期で過去最多——警察庁の数字
警察庁の資料には、攻撃の入り口から被害までを追える数字が並んでいます。表1は、その要点を探索・侵入・被害の順に並べたものです。
| 段階 | 警察庁の数字 | 警察庁の書き方 |
|---|---|---|
| 探索 | 1日・1IPアドレスあたり1万3,687件、前年比50.7%増 | 大部分は海外を送信元とするアクセスで、攻撃の前兆ともなるもの |
| 侵入 | 被害組織へのアンケートで、侵入経路はVPN機器が約5割 | 管理の不備や脆弱性を突かれると、侵入経路になる |
| 被害 | ランサムウェア被害の報告は123件 | 令和2年下半期以降の統計で、半期として過去最多 |
| 企業規模 | 被害企業は中小企業が約6割 | 前年と同様。業種は製造業が約3割で、これ以外の業種にも被害がある |
| 復旧 | 総額1,000万円以上を要した組織が6割、1か月未満で済んだ組織が5割弱 | 2026年上半期に被害に遭った企業・団体等へのアンケート |
表1 出所は警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」。
探索のアクセスが多いこと自体は、被害が出たことを意味しません。警察庁は、このアクセスを攻撃の前兆ともなるものと位置づけています。また、被害の欄の123件と復旧の欄の数字は、別のアンケートと報告から取った数字で、同じ母数ではありません。
攻撃者が見る順番——外に出ている入口から入り、内側で探し、最後に暗号化する
警察庁によると、近年のランサムウェア攻撃は、インターネットに露出した箇所から、攻撃者が遠隔操作で内部のネットワークへ入る手口が多くを占めています。標的型攻撃メールの添付ファイルで感染させる手口は、少なくなっているそうです。入ってからの動きは、警察庁の説明を整理すると次の順です。
- 入る。修正されていない脆弱性や、漏えいしたIDとパスワードなどを使います。
- 内側を探る。管理者の権限を奪い、セキュリティ機能を無効にしようとしながら、ネットワークの内部を調べます。
- 物色する。重要なデータやバックアップを探します。
- 盗む。データをクラウドなどへアップロードします。
- 暗号化する。最後にランサムウェアを起動します。
上の3番目では、重要なデータだけでなくバックアップも、攻撃者が探す対象に入っています。暗号化の前に、戻すための手段を探されているということです。
ランサム被害組織の侵入経路は、VPN機器が約5割
図1の約5割は、VPN機器を使っていた会社の割合ではなく、被害に遭った組織のアンケートで侵入経路がVPN機器と答えた割合です。VPN機器は、社外から社内へつなぐ入口です。外から見える入口が侵入に使われるという警察庁の説明と、この数字は一致します。
AIは攻撃を速くするのか——一次情報は「懸念」と「可能性」の言葉で書いている
同じ資料で、警察庁はAIについて4つのことを述べています。どれも、懸念、可能性、報告、見込みの言葉です。
- 高性能なAIが攻撃者に悪用されると、サイバー攻撃がより高速かつ大規模に行われるリスクが懸念される。
- AIで自動化した、人間が関与しない攻撃が、今後増える可能性がある。
- 国家を背景とする攻撃グループが、AIを利用して人間の介入なしに攻撃を実施したとの、民間企業の報告がある。
- 生成AIで攻撃のハードルが下がると、高度な技術を持たない人でも実行しやすくなると考えられる。
3つ目の民間企業の報告は、警察庁が紹介しているもので、当社はその報告そのものを確かめていません。IPAの「情報セキュリティ10大脅威 2026」でも、組織向けの3位に「AIの利用をめぐるサイバーリスク」が入り、2026年に初めて選ばれました。ただ、この3位が具体的に何を指すのかは、この記事では確かめていないため、順位だけをお伝えします。
探索のアクセスが50.7%増えた理由がAIなのかどうかも、この記事の材料では判断できません。攻撃が速くなると懸念されている以上、弱い入口を放置できる時間は短くなる、と当社は考えます。入口を知っておくことの意味は、AIの話を差し引いても変わりません。
数字がズレる理由——警察庁、IPA実態調査、10大脅威は数えているものが違う
セキュリティの数字は、出どころによって「1割台」にも「123件」にも「3位」にも見えます。どれが正しいのかと迷う前に、何を数えているのかを分けて見ます。表2は、この記事で使う3つの資料を並べたものです。
| 項目 | 警察庁 | IPA実態調査 | IPA10大脅威 |
|---|---|---|---|
| 数えたもの | ランサムウェア被害の報告件数、123件 | サイバーインシデントを経験した割合。ウイルス感染14.8%、不正アクセス10.0% | 脅威の順位 |
| 数え方 | 警察への報告 | ウェブアンケートの回答。有効回答は4,191件で、経験に加えて「発生した可能性が高い」ものも含む | 約250名の選考会が、審議と投票で順位を決めた |
| 時期 | 2026年上半期 | 2023年度に経験したもの。調査期間は2024年10月25日〜11月6日 | 2025年に発生した、社会的に影響が大きかった事故や攻撃の状況から候補を選んだ |
表2 出所は警察庁の統計、IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」、IPA「情報セキュリティ10大脅威 2026」。
警察庁の123件は、警察に報告された件数で、報告されなかった被害は入りません。IPAの14.8%と10.0%は、アンケートに答えた中小企業の自己申告で、実際には起きていても気づいていないものは回答に出てきません。10大脅威は、専門家の選考会が審議と投票で付けた順位です。件数、割合、順位は物差しそのものが違うので、並べて大小を比べられません。
ここから、読み方が2つ決まります。1つは、割合の数字を件数と並べて「1割台だから少ない」「123件だから多い」と読まないことです。もう1つは、どの数字も全体の様子を示すものだと知っておくことです。自社の状態は、自社の入口を調べないと分かりません。
中小企業の自社診断は、道具の項目は7割台、手順やルールの項目は4割弱だった
IPAは2025年5月27日に、中小企業のセキュリティ対策の実態調査を公表しました。ウェブアンケートで、有効回答は4,191件です。IPAの「5分でできる!情報セキュリティ自社診断」の25項目の実施率が載っていて、最も高かったのは「PC・スマホのOSやソフトウェアを常に最新の状態にしている」の73.0%、次が「ウイルス対策ソフトの導入と定義ファイルの更新」の71.4%でした。低い側の3項目は、図2に示しました。
自社診断の実施率が低いのは、手順・ルール・情報共有の3項目
実施率が低かったのは、決めごとと情報共有に関わる項目でした。「新たな脅威や攻撃手口の情報を社内共有する」が37.9%、「セキュリティ対策のルール化と従業員への明示」が39.2%、「緊急時の体制整備・対応手順の作成」が39.8%です。
投資と教育の数字
同じ調査で、直近3期の情報セキュリティ対策への投資について、全体の約7割が「投資していない」または「わからない」と答えました。投資していても、約2割は100万円未満です。投資していない一番の理由は「必要性を感じていない」で、約44%でした。「費用対効果が見えない」と「コストがかかりすぎる」を合わせると45%を超えます。従業員への情報セキュリティ教育を「特に実施していない」と答えた会社は63.6%でした。
発注元から情報セキュリティの要請を受けた経験がある会社は1割強です。要請の内容は「秘密保持のための措置」が79.6%、実施する際の課題は「対策費用の用意、費用負担の検討」が51.3%、「契約内容の明確化」が47.0%、「専門人材の確保・育成」が32.9%でした。
自社診断の点数と被害額——因果は示せない
IPAは、被害額を答えた小規模企業者について、自社診断の点数別の被害額も示しています。70点以上の59社は、被害額が平均約10万円、最大100万円でした。69点以下の391社は、平均約20万円、最大5,000万円です。IPAは「自社診断の合計点が高いほど被害額の最大値が下がっている」と記しています。ただし、回答した社数が少なく、点数が高いから被害が小さくなったという因果は、この数字からは示せません。
点検には2種類ある——内側から確かめることと、外から試すこと
自社診断は、社内の人が項目を読んで「できている」「できていない」を答える点検です。内側から見た自己申告なので、気づいていない入口は答えに出てきません。攻撃者は逆に、外から見える入口を順に探します。表3は、攻撃者が見る順に、自社で確認できることと、Cyber Drillで行うことを並べたものです。
| 攻撃者が見る順 | 自社で確認できること | Cyber Drillで行うこと |
|---|---|---|
| 外の入口 | VPN機器、公開しているサーバ、退職者のアカウントの一覧を書き出し、更新と管理の状況を確かめる | 偵察。外から見える入口と設定を調べる |
| 入口の強さ | 機器やソフトの更新状況、管理者のパスワードを確かめる | 疑似攻撃。書面で許可した範囲のシステムに試す |
| 人 | 従業員への案内や教育があるかを確かめる | 疑似攻撃。社員に訓練メールを送る |
| 結果の受け取り | 見つけたことを自分たちで整理する | 報告。確認した事実、未確認の範囲、業務への影響、優先順位つきの改善計画 |
表3 右列はNGraph Cyber Drillの工程です。
自社で確かめる点検は、今日から始められます。一方で、自分たちが作った、あるいは自分たちが入れたものほど、外からどう見えるかは自分では分かりにくくなります。当社でそれが起きました。
NGraph Cyber Drillは、外から見て、試して、直して、もう一度試す点検です
NGraph Cyber Drill(エヌグラフ サイバードリル)は、攻撃者の目線で弱点を探し、直して、もう一度試す点検です。工程は表4の5つで、01から報告までがSTEP1、03と04がSTEP2です。
| 工程 | やること | 区分 |
|---|---|---|
| 01 偵察 | 外から見える入口と設定を調べる | STEP1 |
| 02 疑似攻撃 | 書面で許可した範囲のシステムを試す。社員には訓練メールを送る | STEP1 |
| 報告 | 確認した事実、未確認の範囲、業務への影響、優先順位つきの改善計画をお渡しする | STEP1 |
| 03 現場で直す | 報告にもとづき、現場で直す | STEP2 |
| 04 再検証 | 直したあとに、もう一度試す | STEP2 |
表4 STEP2の見積もりは、STEP1の結果を見て、報告時にお出しします。
試す範囲は、書面で許可をいただいたものだけです。許可のない場所は試しません。侵入された想定の机上訓練は行わず、訓練の要素は、社員への訓練メールが中心です。料金は、点検する範囲を伺ってお伝えします。
現在は、福井県内の企業に限って、実証パートナーを募集しています。実証前の段階で、当社自身へのCyber Drillも未実施のため、実績、導入社数、成果として書けることはありません。それでも先に試してみたい会社があれば、点検する範囲のご相談から受け付けます。NGraph Cyber Drillについて問い合わせる
よくある失敗3つ——いずれも警察庁とIPAの数字の裏側にあります
①「うちは小さいから狙われない」と考える
警察庁の統計では、被害企業の約6割が中小企業でした。前年も同様です。小さいことは、被害に遭わない根拠として使えません。規模ごとの被害率までは、この数字から分かりません。
②入れた機器を更新せず、設定も確かめない
侵入経路はVPN機器が約5割で、警察庁は、修正されていない脆弱性が悪用されると書いています。更新されていない機器は、入口になる可能性があります。ただし、更新すれば防げる、とまでは言えません。漏えいしたIDとパスワードを使った侵入も、警察庁は同じ資料で挙げています。
③緊急時の手順やルールを決めずに、道具だけ入れる
自社診断で、緊急時の体制整備・対応手順の作成の実施率は39.8%、対策のルール化と従業員への明示は39.2%でした。従業員への教育を特に実施していない会社は63.6%です。ウイルス対策ソフトの導入と更新が71.4%まで進んでいる一方で、決めごとが後ろに残っています。
よくある質問
中小企業でも、サイバー攻撃の被害に遭いますか?
警察庁の統計では、2026年上半期にランサムウェア被害に遭った企業・団体のうち、約6割が中小企業でした。前年も同様です。規模ごとの被害率は、この数字からは分かりません。
まず自社でできる点検は何ですか?
IPAの「5分でできる!情報セキュリティ自社診断」の25項目に答えることです。あわせて、VPN機器、公開しているサーバ、退職者のアカウントなど、外から見える入口の一覧を書き出し、更新と管理の状況を確かめます。
NGraph Cyber Drillでは何をしますか?
外から見える入口と設定を調べる偵察、書面で許可した範囲のシステムと社員への訓練メールによる疑似攻撃、確認した事実と未確認の範囲を示す報告までがSTEP1です。直す作業と再検証がSTEP2で、見積もりはSTEP1の結果を見て報告時にお出しします。
どんな会社がNGraph Cyber Drillの対象ですか?
現在は、福井県内の企業に限って実証パートナーを募集しています。実証前の段階で、当社自身へのCyber Drillも未実施です。導入実績としてお見せできるものはありません。
AIを使っていると、攻撃されやすくなりますか?
警察庁が書いているのは、攻撃する側がAIを悪用するリスクへの懸念です。自社でAIを使っていると攻撃されやすいかどうかは、この記事の材料では判断できません。
NGraph Cyber Drillの料金はいくらですか?
点検する範囲を伺ってお伝えします。STEP2の見積もりは、STEP1の結果を見たうえで、報告時に出します。お問い合わせ先は、当社のお問い合わせページです。
点検すれば、侵入されませんか?
侵入されないことは保証できません。報告でお渡しするのは、確認した事実と、確認できていない範囲です。確認していない範囲は、そのまま残ります。
まとめ
警察庁の2026年上半期の統計では、探索のアクセスが前年比50.7%増え、ランサムウェア被害の報告は半期で過去最多の123件になりました。侵入経路の約5割はVPN機器で、攻撃者はインターネットから見える入口を探します。数字は警察庁、IPA実態調査、10大脅威で数えているものが違うので、大小は比べられません。どの数字も、自社の状態を教えてくれるものではありません。
明日やることは、1つです。IPAの中小企業の情報セキュリティ対策ガイドラインのページを開き、付録3の「5分でできる!情報セキュリティ自社診断」に答えます。その次に、順番にやることが2つあります。
- 自社診断に答える。25項目で、実施できていない項目に印を付けます。
- 外から見える入口を書き出す。VPN機器、公開しているサーバ、退職者のアカウントなどを一覧にし、更新と管理の担当者を決めます。
- 第三者の目で試したいときは、Cyber Drillに相談する。範囲を伺って、お伝えします。
・警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(令和8年9月)
・IPA「「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書について」(2025年5月27日公表)
・IPA「情報セキュリティ10大脅威 2026」
・IPA「中小企業の情報セキュリティ対策ガイドライン」
・あわせて読む:9〜10月の情報漏えい12件、公表文にAIが原因の事案は0件——社内に置くAIで減らせる出口と、減らせない出口
・あわせて読む:AIへの機密情報入力は「禁止」では止まらない——不安87.7%と対策11.4%の差、ルールで半分になる理由