結果は報告書にまとめてお渡しします。確かめていない範囲も、はっきり書きます。
忘れられた古いサイト、外から開ける管理画面、古いままのVPN機器など、攻撃者に見えている入口。
本物そっくりの訓練メールを送り、開いた人・報告した人の数を確かめます。
業務への影響と、直す順番。自社で直すときにも、他社に頼むときにも使える形にします。
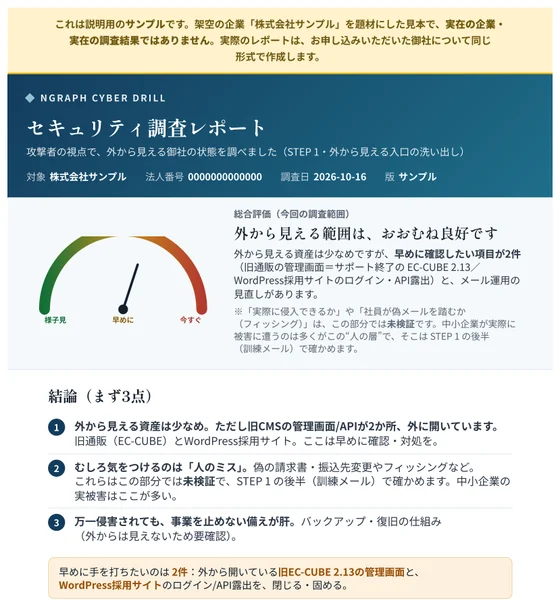 報告書の見本を見る(PDF・5ページ)架空の企業を題材にした説明用の見本です
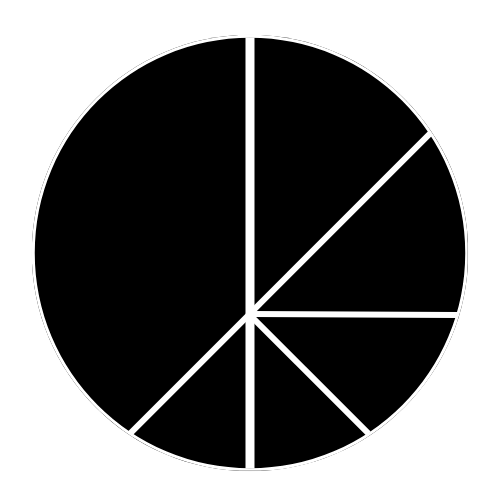
数字は2026年上半期(1〜6月)の警察庁の統計。煽りではなく、事実です。
出典:警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2026年9月公表)。増加率は同資料の数値から算出
他人事ではありません。だからこそ、まず外から見える“入口”を点検します。
攻撃者もAIを使う時代。こちらもAIと検証ツールで、入口を洗い出して試す。
報告書を渡して終わりにしない。業務を見ながら、設定・権限・手順を一緒に直す。

設定・権限・バックアップ・紙の手順で守り、製品は足りない所にだけ。
見つけて終わりにはしません。必要なら直して、もう一度試します。STEP1だけで終えることもできます。
その後の定期点検・改善支援も、ご相談いただけます。
直す内容は、01・02で何が見つかるかで変わるため、報告のときにお見積りします。
攻撃者もAIを使う時代です。業務が止まる不安と、今の備えを、一緒に点検しませんか。
高価な製品が正解とは限りません。STEP2では現場を見て、次のような対策から組み合わせを選びます。
 持たない・絞る
保存の義務と業務上の必要を確かめたうえで、持たなくてよいデータを整理。見られる人・操作できる人を、必要な分だけに。
 切り離して残す
ネットワークから切り離したバックアップと、合意したデータで本当に戻せるかの確認。
 紙でも動ける
緊急連絡先や、受注・出荷の代わりの手順を紙でも用意。紙の置き場所と更新のしかたも決める。
 人が備える
訓練メールの結果をもとに、怪しいメールの見分け方と報告のしかたを社員と共有する。
必要な製品を、必要な範囲でまず、運用の改善と既存システムの設定見直しから。追加の製品は、効果・費用・運用の負担を比べて選びます(自社製品も同じ基準)。
機器・製品の費用、大規模な改修、24時間の監視や被害後の緊急復旧は含みません。
現場を聞いて、直す順番を決める。
AIと検証の道具を組み立てる。
はい。報告と改善計画は、自社で直すときにも、他社に頼むときにも使える形でお渡しします。
影響を抑える手順で行いますが、影響ゼロは保証できません。中止の条件と元に戻す手順を、始める前に書面で決めます。
STEP1は、点検する範囲を書面で決めてから、約2週間で報告書をお渡しします。社員への訓練メールの期間も、この中に含みます。STEP2の期間は、直す内容によって変わるため、報告のときにお伝えします。
STEP1(偵察・疑似攻撃・報告)は、拠点の数など対象の範囲を伺ったうえで、無料のご相談の中でご案内します。STEP2(現場で直す・再検証)は、STEP1の結果を見て、報告のときにお見積りします。
実証の期間中は、福井県内の企業に限らせていただいています。
緊急の初期対応(被害を止める・復旧する)そのものは専門外です。まず被害の拡大を止めるため、警察のサイバー窓口やIPA(情報処理推進機構)へご連絡ください。そのうえで、落ち着いてからの原因調査・再発防止の診断はお手伝いできますので、あわせてご相談ください。
はい。会社の情報を社外のAIに出さずに使いたい場合はローカルAI Pack、業務にAIを組み込みたい場合はFDE型AI導入支援もご案内できます。
オンラインで30分、業務が止まる不安と今の備えを伺います。その場で契約を求めることはありません。通常2〜3営業日以内にご返信します。